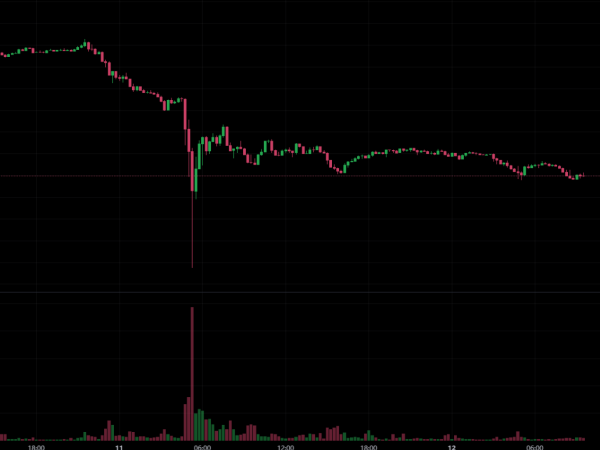
在 DeFi 版图持续扩张之际,Balancer V2 固定权重混合池 3 日清晨遭到精密攻击,短短数分钟挥发至多 1.28 亿美元资产,刷新今年链上盗窃纪录。官方即刻冻结受影响池并呼吁用户撤资,但震撼仍迅速蔓延。
攻击细节:批次交换漏洞拖垮资金池
根据Balancer 官方公告,攻击者锁定 V2 池在处理 batch swaps 时的价格计算逻辑,利用 manageUserBalance 长期存在的授权缺陷,制造价格失衡后瞬间抽走 osETH、WETH、wstETH 等代币。行动横跨 Ethereum、Polygon、Base 多条链,充分展现攻击者对协议架构与跨链流动性相当熟稔。
审计死角:十次报告为何没用
过去 Balancer 曾委托 OpenZeppelin、Trail of Bits、Certora 和 ABDK 等顶尖团队出具逾十份审计,仍未截获此缺陷,暴露传统静态审计难以捕捉复杂可组合互动的边缘条件。TAC blockchain的发展人员Suhail Kakar表示,实际上审计根本没有用:
金库已被不同的公司审计三次,但仍然被攻击,损失高达 1.1 亿美元。这个领域需要明白,『经 X 审计』几乎毫无意义。代码很难,DeFi 更难。
亡羊补牢:追赃与新安全范式
面对压力,项目方与 PeckShield、Nansen、Trail of Bits 合作追踪资金并祭出 20% 白帽赏金。社群亦展现自救能力,StakeWise DAO 已找回约 2,070 万美元。业界呼吁导入形式化验证、即时监测与扩大漏洞悬赏,并建立威胁情报网络,将防线从事后补洞推向持续监控。
这起 1.28 亿美元事件看似单一事件,却让 Defi 的审计成为了行业最不信任与脆弱的一块,在最顶尖的审计公司的背书下,仍有可能产生资产损失,因此要如何让普通用户体验的Defi与智能合约与金融结合的好处,这又成为一个业界当前未解的震撼弹。
或许未来AI 辅助程式码分析与跨链风险模拟被视为下一步焦点,但工具再先进,仍需社群共同监督与资讯公开。惟有把安全视为持续服务,不是一次性证书,DeFi 才能重新累积信任,走向可长可久的扩张。